Pentest Web Profissional: Dossiê Técnico da Metodologia RMTER

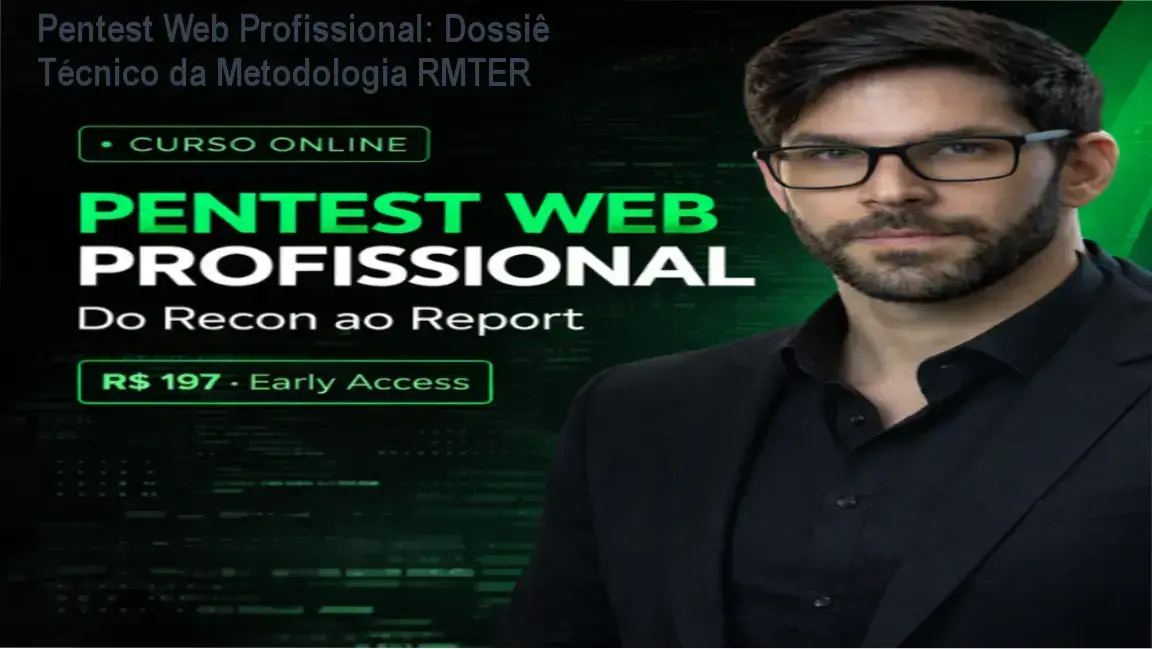
A diferença entre um entusiasta de CTF e um consultor de segurança ofensiva remunerado reside na capacidade de entregar valor tangível. No mercado de Pentest Web, saber rodar um scanner não é a competência paga; o que as empresas contratam é a gestão de risco documentada.
O treinamento do Geraldo Alcântara ataca justamente esse gap, focando na transição do conhecimento técnico bruto para a metodologia RMTER, essencial para quem mira cargos de Red Team em setores críticos como bancos e telecom.
A armadilha das ferramentas vs. a Metodologia
Muitos profissionais cometem o erro de acreditar que dominar o Burp Suite ou o SQLmap garante a eficiência de um teste. A realidade é que, sem um processo estruturado, você perde tempo em caminhos cegos e deixa vulnerabilidades críticas passarem despercebidas.
A abordagem profissional exige um fluxo lógico. Não se trata de “tentar” exploits aleatórios, mas de mapear a superfície de ataque e entender a lógica de negócio da aplicação para encontrar falhas que scanners automáticos jamais detectariam.
O fluxo RMTER: O esqueleto de um Pentest real
A metodologia RMTER organiza a execução em cinco etapas críticas, eliminando o amadorismo do processo de auditoria:
- Recon: Coleta passiva e ativa de informações para definir o escopo real de ataque.
- Mapping: Entendimento da arquitetura, endpoints e fluxos de dados da aplicação.
- Testing: Identificação de vetores de ataque baseados no mapeamento prévio.
- Exploitation: Prova de conceito (PoC) para validar o impacto real da vulnerabilidade.
- Reporting: Tradução técnica para linguagem executiva e sugestões de correção.
O Report: Onde o dinheiro realmente está
Um relatório mal escrito anula um pentest brilhante. Se o CISO ou o gestor de TI não entenderem o risco financeiro ou operacional da falha, a vulnerabilidade não será corrigida e seu trabalho será visto como irrelevante.
Saber calcular o risco usando CVSS v3/v4 e escrever recomendações pragmáticas é o que separa o “hacker de laboratório” do consultor profissional que fatura salários na casa dos R$ 13k a R$ 18k.
Para quem busca esse nível de maturidade técnica e documental, o Pentest Web Profissional oferece o caminho mais curto para a profissionalização.
O que é exatamente um Pentest Web?
É um ataque simulado e autorizado contra aplicações web para encontrar vulnerabilidades antes que criminosos as explorem. O objetivo é identificar falhas de segurança e fornecer as correções necessárias para proteger os dados da empresa.
Preciso de faculdade para trabalhar com Pentest?
Não é obrigatório, mas ter base técnica é essencial. O mercado de segurança ofensiva valoriza muito mais a capacidade técnica comprovada, certificações internacionais e a entrega de relatórios profissionais do que o diploma acadêmico.
Qual a diferença entre Bug Bounty e Pentest Profissional?
O Bug Bounty é pontual e baseado em recompensa por falha encontrada. O Pentest Profissional é um contrato estruturado com escopo definido, metodologia rigorosa e a entrega de um relatório executivo detalhado para a governança da empresa.
O que é o OWASP Top 10?
É o padrão global que lista as 10 vulnerabilidades web mais críticas e comuns. Serve como guia fundamental para qualquer auditor de segurança priorizar seus testes e garantir a cobertura dos riscos mais prováveis.
Qual a ferramenta mais importante para Pentest Web?
O Burp Suite é a ferramenta central. Ele atua como um proxy entre o navegador e o servidor, permitindo interceptar, analisar e manipular requisições HTTP em tempo real para encontrar falhas de lógica e injeções.
Como começar a reportar CVEs?
Você deve encontrar uma vulnerabilidade em um software público, documentá-la detalhadamente e reportá-la ao fabricante ou a uma autoridade de numeração (CNA). Se aceita, a falha recebe um código CVE, gerando autoridade global para o pesquisador.
Quanto ganha um Pentester no Brasil?
Profissionais com metodologia e capacidade de entrega de relatórios executivos costumam orbitar entre R$ 13.000 e R$ 18.000 mensais, dependendo da senioridade e do setor (bancos e fintechs pagam as melhores taxas).
Dominar ferramentas como Kali Linux, Burp Suite ou Nmap é a parte mais fácil do processo. O problema é que a maioria dos aspirantes a pentesters sofre da “síndrome do script kiddie”: sabem rodar o comando, mas não sabem por que estão rodando ou como organizar esses achados em algo que a diretoria de uma empresa esteja disposta a pagar caro.
Existe um abismo técnico entre quem “acha bugs” e quem “executa auditorias”. O primeiro é visto como um entusiasta; o segundo é contratado como um consultor estratégico. A diferença reside na metodologia. Sem um processo replicável, você perde horas em caminhos cegos, esquece de testar vetores críticos e, no pior dos casos, entrega um